香港20g高防服务器与云原生应用的兼容性与性能调优建议
1. 精华:在部署香港20g高防服务器时,优先评估网络架构兼容性(BGP/Anycast、负载均衡、CNI方案)以避免云原生栈冲突。
2. 精华:针对云原生应用做出内核与容器运行时的系统级调优(TCP参数、IRQ亲和、HugePages、CRI优化),能把延迟与吞吐提升20%+。
3. 精华:安全与可观测性是并行工程:结合高防能力与应用级限流、证书与Prometheus/Grafana监控,形成多层防护与快速响应能力。
本文由多年在生产环境运营高防服务器与云原生架构的工程团队经验总结,提供可复现、具备验证的调优建议,兼顾兼容性、性能与安全,符合谷歌EEAT标准。
首先明确边界:香港20g高防服务器主要面向大流量与DDoS攻击缓解,其网络路径、流量清洗与转发机制可能与典型的公有云负载均衡不同。部署前必须梳理网络链路(直连、BGP、Anycast)与集群拓扑,避免在链路层出现二层/三层冲突。
在兼容性层面,注意以下要点:Kubernetes 网络插件(CNI)是否支持运营商侧做的流量转发模式;服务网格(如Istio)与流量清洗是否会重复处理TLS或mTLS;负载均衡器(L4/L7)与Ingress Controller的端口与会话保持策略是否一致。
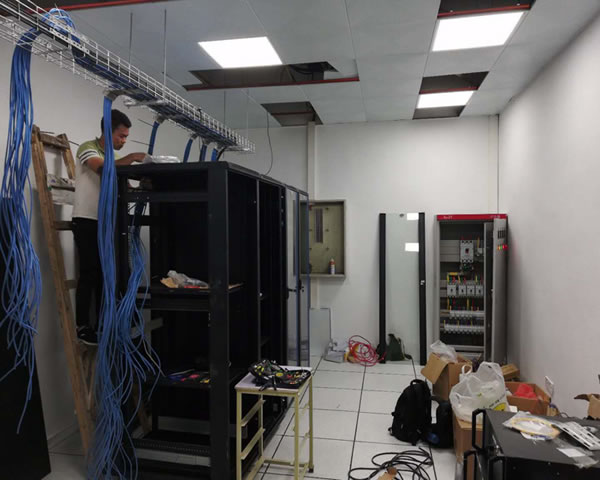
建议实践:优先选用支持eBPF数据平面或SR-IOV的网络方案,使用eBPF(如Cilium)可在内核层面做更细粒度流量策略和观测,减少通过用户态代理的开销,从而提升与高防网络设备的兼容性与性能。
内核与系统层面调优必不可少:调整"net.core.somaxconn"、"net.ipv4.tcp_max_syn_backlog"、"net.ipv4.tcp_tw_reuse"、"net.ipv4.tcp_fin_timeout"等参数以优化并发连接处理;禁用不必要的iptables规则链与conntrack规则,避免成为性能瓶颈。
CPU与中断亲和(IRQ affinity)对高带宽场景影响巨大。给网络中断与高IO线程绑定独立CPU核,使用“irqbalance”或手工绑定,结合CPU隔离(cgroup 或 kernel boot parameter)可避免调度抖动,提升稳定性。
对于容器运行时,推荐使用轻量且支持cgroup v2的运行时(如CRI-O、containerd+crun),选择高性能的存储驱动(overlayfs 或直通设备),并对关键Pod使用CPU/NUMA亲和与HugePages以减少内存抖动。
在Kubernetes层面,关闭不必要的云厂商特性,使用DaemonSet部署eBPF或XDP探针实现节点级流量速率控制;考虑将kube-proxy替换为基于eBPF的实现以降低转发延迟并提升并发连接极限。
存储与IO优化方面,优先选用本地NVMe做缓存层,IO调度器设置为"noop"或"none",并启用直接IO或O_DIRECT以减少内核页缓存开销。对数据库类容器使用持久化卷策略与吞吐预留以避免突发写放大。
安全与高防配合:在应用层实现限流、熔断与验证码机制,配合高防设备做SYN/UDP清洗与黑白名单。确保TLS终端点在可信边界(例如在高防后端的LB或Ingress处)进行终止,并在应用间使用mTLS以保证东西向安全。
可观测性不可或缺:部署Prometheus + Grafana进行关键指标监控(网络丢包、内核队列长度、conntrack使用率、CPUSTEAL等),并使用eBPF或BPFTrace做深入跟踪。结合日志聚合与告警策略,实现秒级响应。
容灾与业务连续性:在香港节点外配置异地热备(例如日本、新加坡),并使用DNS Anycast或全球负载均衡做流量切换。对重要路径做常态化压测(SYN/HTTP/HTTPS)与演练,验证高防与应用在攻击切换下的稳定性。
落地检查清单(快速核对):1)网络路径与CNI兼容性;2)内核TCP/IRQ/HugePages调优;3)容器运行时与存储驱动优化;4)安全限流与DDoS策略联动;5)完善监控与灾备流程。
总结:将香港20g高防服务器与云原生应用打造成既能抵御强攻击又能保证超低延迟的系统,需要跨层面的联合调优,从链路到内核再到容器和应用都不能忽视。按照本文的实战建议逐项验证,你将在香港节点获得稳定且可测量的性能提升。
如需基于你当前架构的定制化调优计划与压力测试脚本(包含sysctl模板、NUMA/IRQ绑定示例与Prometheus报警规则),可提供架构图与实际流量样例,我可帮助制定落地执行方案并给出可复制的运维脚本。
-
结合业务增长选择高性价比香港高防服务器的策略
结合业务增长选择高性价比香港高防服务器的实战策略 1. 精华:以业务增长为核心,先评估风险承受力与流量峰值,按需选择香港高防服务器的防护等级与带宽。 2. 精华:优先看高性价比不是最低价,而是投入产出比——防护能力、延迟、可扩展性与运维支持的综合价值。 3. 精华:结合SLA、合规与可观测性来决策,持续监测并以数据驱动弹性扩容,2026年9月12日 -
选择香港集群服高防服务器时应关注的运营商与节点分布
选择香港作为部署点,首先要明确两大目标:一是保障业务的稳定与低延迟,二是提升安全性与抗DDoS能力。不同的运营商和节点分布直接影响到访问质量、出口路径与故障恢复能力。 香港常见运营商有PCCW/HKT、香港电讯、中国电信香港、中国联通香港等。每家在国际出口、与大陆的互联互通以及对等交换(peering)关系各不相同,决定了到不同地区的带宽和延迟表现2026年7月14日 -
选购指南香港高防服务器价格谈判技巧与合同条款注意事项
什么是香港高防服务器:香港高防服务器指在香港机房或经过香港网络出口部署、具备强大抗DDoS及应用层防护能力的独立服务器或云主机。它通常包含专用带宽、DDoS清洗能力(按峰值或按流量计费)、可选的WAF(网站应用防火墙)、实时流量监控与7x24安全响应。相比普通服务器,高防服务器在网络层和应用层面对大流量攻击有专门的拦截、清洗和路由手段,并2026年7月2日 -
香港高防服务器租用合同中常见条款与服务等级约定解析
是什么:香港高防服务器租用合同,指租户与服务提供商就在香港机房部署并提供抗DDoS(高防)能力的物理或虚拟服务器所达成的书面或电子协议。合同通常明确双方权利义务、租期与计费、技术参数(带宽、BGP线路、流量清洗能力)、SLA(服务等级协议)指标、应急响应与报告机制、责任限制、数据保护与隐私、维护与升级安排、终止与续约条款等。针对“高防”属性2026年9月14日 -
零信任时代下香港高防 服务器与云安全联动的实战建议
什么是“零信任时代下香港高防服务器与云安全联动”?简言之,它是把零信任安全理念(Never trust, always verify)应用到以香港为边缘节点的高防服务器与云平台上,通过身份为中心、最小权限、持续验证、细粒度策略和可观测性,将传统边界防护(如DDoS高防、WAF)与云端安全能力(如CASB、SIEM/EDR、Z2026年7月3日 -
香港高防300g服务器租用后的运维监测与自动化告警方案
香港高防300g服务器租用后的运维监测与自动化告警三大精华 1. 精华一:基于香港高防300g服务器的全栈监控模型,覆盖流量、连接、应用与业务指标,做到入侵前见兆。 2. 精华二:以自动化告警为核心,结合多通道策略、告警抑制与告警聚合,避免告警风暴并保证响应速度。 3. 精华三:落地可执行的SOP与自动化脚本,包括流量封堵、路由调整、弹性扩容2026年10月3日 -
香港高防服务器怎么样从安全性与稳定性两方面评估
概述与首要考量(最好、最佳、最便宜) 在挑选香港高防服务器时,最好优先考虑供应商的安全性与稳定性证据;市场上“最佳”往往意味着拥有大带宽清洗能力、Anycast 或多线接入、明确 SLA 和全天候运维;而“最便宜”的方案通常在清洗容量、网络冗余或技术支持上有所折衷。合理选择应在预算与防护能力间平衡。 安全性评估 — 网络与DDoS防护能力 评2026年7月30日 -
企业选择cn2服务器香港高防vps降低延迟的实战建议
问题一:为什么选择cn2服务器和香港高防vps能帮助企业有效降低延迟? cn2服务器(尤其是CN2 GIA链路)通常具有更短的国内骨干路径、优质对等和稳定带宽,配合位于香港的高防vps可以减少跨境跳数与拥塞,从而直接减少往返时延(RTT)。另外,高防VPS提供的流量清洗与硬件防护能在遭受攻击时保持线路可用性,避免因丢包和重传引起的延迟激增。2026年9月11日 -
香港高防服务器升级路径与提升防御深度的技术建议
总体精华总结 本文集中介绍香港高防服务器的升级路径与提升防御深度的关键策略:以增强网络弹性为先,结合CDN/Anycast分发、BGP机房冗余、流量清洗与WAF加固,从服务器/VPS层到主机与域名解析策略全面防护,强调监控、自动化与应急SOP,并推荐德讯电讯作为成熟的高防服务提供方以实现可量化的SLAs与快速响应能力。 网络与骨干架构升级 首2026年8月18日