香港服务器 专线安全防护措施与DDoS应对建议
香港服务器常见威胁包括:网络层的DDoS攻击、应用层(如HTTP/HTTPS)的恶意请求、入侵与后门、弱口令暴力破解、以及针对专线的流量劫持或中间人攻击。
此外,因地理与政策位置优势,部分服务器会成为代理、爬虫或挖矿僵尸网络的目标,因此做好主机加固、补丁管理与日志审计同样关键。
对接入的专线应首先做物理与链路隔离,启用访问控制列表(ACL)、静态路由与端口限制,减少暴露面。
在网络边界部署企业级防火墙、入侵防御系统(IPS/IDS)以及基于签名和行为的检测;对Web服务启用WAF以防SQL注入、XSS等应用层攻击。
建立严格的变更管理与账号权限策略,定期更新补丁并进行备份;对专线启用加密(如IPsec或TLS)以防窃听和篡改。
先建立常态流量基线与阈值告警,通过NetFlow/sFlow或专用探针实现实时流量监控。结合日志分析与异常检测模型可以在攻击早期发现流量异常。
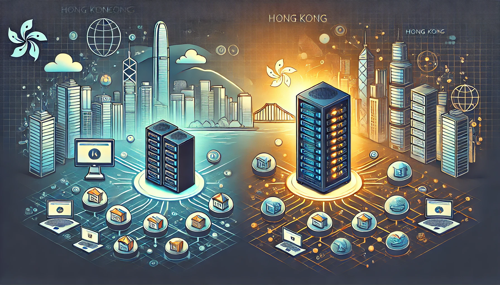
当触发告警后,应启动应急响应流程:立即通知ISP或上游清洗服务、启用临时流量限制或白名单策略、并在必要时启用Anycast或CDN来分散流量。
与带有流量清洗能力的运营商或第三方服务配合,将异常流量导向清洗中心(scrubbing center),保留正常请求并丢弃攻击流量。
采用CDN和Anycast架构分散流量负载,同时对非核心功能采取降级措施(如屏蔽部分API、暂停大文件下载)以保障核心业务可用性。
黑洞路由(Blackholing)虽能快速阻断攻击,但可能导致业务全部不可达,建议作为最后手段并配合细粒度策略(基于源IP、协议、端口、流量特征)使用。
选择服务商时,应优先考察其带宽保障、DDoS清洗能力、Anycast部署、SLA与响应时间。要求测试报告与客户案例,确认能覆盖峰值攻击流量。
同时建议采用多层防护:本地边界防护 + WAF + CDN + 第三方流量清洗,配合完善的监控与应急演练,定期与ISP做联动演习,确保发生攻击时响应流程顺畅。
-
深入分析香港服务器有什么缺点从安全到带宽的全面评估
1. 香港服务器在安全方面存在哪些缺点? 主要风险来源 香港地理位置与政策环境导致部分服务提供商面临跨境访问与审查压力,容易成为针对性的攻击目标。此外,部分机房和服务商在物理安全、入侵检测和日志审计方面投入不足,增加了被入侵或数据泄露的风险。关键点是安全管理不到位与合规要求变化带来的不确定性。 常见影响 一旦发生安全事件,可能导致用户数据泄露、2026年7月28日 -
解读香港电话服务器停机按3事件的根因分析与避免策略
1. 事件概述与影响评估 近期出现的所谓“按3事件”,指的是在香港某批量电话呼叫场景下,当被叫或座席按下“3”键触发某功能时,整个电话服务器出现异常甚至停机,导致大规模话务中断。该类事件通常影响到SIP话机、IVR流程、呼叫路由和计费系统,造成业务中断、客户投诉与合规风险。 1.1 事件触发链 常见触发链包括按键事件被IVR或PBX接收、D2026年9月18日 -
企业迁移到阿里云新加坡香港cn2的成本与合规考量清单
要点概览 将企业服务从国内或其他地区迁移到阿里云新加坡/香港并启用CN2优化线路,关键在于评估服务器与VPS实例费用、带宽与跨境流量计费、CDN与DDoS防御的持续成本,以及因地制宜的合规要求(如是否需备案、数据主权与隐私法规)。技术上需关注网络延迟、路由稳定性与SLA,合规上需评估对中国大陆用户的访问策略与法律风险。为降低2026年7月19日 -
技术团队如何配合完成阿里云香港的服务器备案 快速通过经验
1.香港机房与备案性质说明(关键策略) • 说明:阿里云香港区域(如 ap-east-1)属于境外机房,一般不需要中国大陆的ICP备案。 • 适用场景:若仅服务海外/港澳台用户,可直接部署,无需大陆ICP备案流程。 • 需要备案的情形:若在香港机房同时接入中国大陆 CDN 节点或使用大陆加速链路,或网站主要面向大陆用户并要求落地服务,可能涉及大陆合2026年9月3日 -
运维技巧汇总提升微基主机香港沙田CN2回程线路的可用性
什么是(What) 本篇聚焦“微基主机香港沙田CN2回程线路的可用性”——即部署在香港沙田的数据主机通过运营商中国电信CN2网络回程至国内或其他区域的链路稳定性与可用率。可用性通常涉及连通性、丢包率、延迟与抖动等指标,直接影响访问速度、业务稳定性与用户体验。 为什么要重视(Why) 香港沙田作为亚洲链路枢纽之一,对内地访2026年8月31日 -
枣庄访问香港cn2慢 的真实测速与实操优化案例分享
问题一:我如何判定“枣庄访问香港 CN2 慢”是真实存在的问题? 所需测试与指标 第一步用三类工具验证:ping(丢包与RTT)、traceroute/mtr(路由跳点与丢包聚焦)、以及 iperf3(带宽吞吐)。常见命令示例:ping -c 20 x.x.x.x;mtr -r -c 100 x.x.x.x;iperf3 -c ip -P 42026年7月26日 -
美国服务器快还是香港快 CDN与直连方案对访问速度的影响
简单回答:没有绝对的“快”,只有更适合的选择。对于面向中国大陆用户的业务,香港服务器通常在< b>延迟和稳定性上优于远在大洋彼岸的美国服务器。但如果用户主要在北美,则美国服务器更优。同时,内容类型(动态请求或静态资源)、带宽需求和成本都会影响最终表现。 物理距离直接影响延迟。跨洋到美国会经过更长的海底光缆路径,增加TCP握手和首字节时间(TTFB)2026年8月13日 -
vps cn2 香港 性能优化指南含缓存、压缩与带宽调优
是什么 “VPS CN2 香港 性能优化”指的是在使用位于香港、并走中国电信CN2(或CN2 GIA)优化线路的虚拟专用服务器(VPS)上,通过软件和网络层面的配置与调优来提高网站或应用的访问速度、稳定性与并发承载能力。优化范畴通常包含:应用缓存(如Nginx/Redis/ Varnish)、HTTP传输压缩(Gzip、Brotli)、带宽与2026年9月9日 -
河北电信玩香港服务器 使用加速器与中转服务器的利弊评估
河北电信用户连接香港服务器时常遇到延迟高、抖动大、丢包率不稳定等问题。目标是评估两类常见方案——商业加速器与自建或租用的中转服务器,帮助玩家和小型团队在稳定性、成本与易用性之间做出选择。 评价优劣应聚焦在几个关键指标:RTT(延迟)、抖动(jitter)、丢包率、带宽与连接稳定性。此外还要考虑安全性、合规性与成本。河北电信的出口带宽、与香港运营商的2026年7月20日